Ley 21.719 · Ley 21.663 · Ley 20.393
Cumplimiento normativo que puede demostrar
Cuidadatos reúne en una cuenta tres frentes: la protección de datos personales, la ciberseguridad y el modelo de prevención de delitos. Cada registro queda unido a un control de una norma ISO o a un numeral de la ley, listo para un auditor o para la autoridad.
Ley 21.719
Datos personales
Registro de actividades de tratamiento con ISO/IEC 27701.
Nueva fecha de vigencia: 15-10-2027
Ley 21.663
Ciberseguridad
Controles ISO/IEC 27001:2022 e incidentes con sus plazos de reporte.
Reporte de incidentes desde 01-03-2025
Ley 20.393 · Ley 21.595
Prevención de delitos
Modelo de prevención: riesgos, canal de denuncias y artículo 4.
Reforma vigente desde 01-09-2024
3
leyes en una cuenta: datos, ciberseguridad y delitos
49
controles de ISO/IEC 27701, Anexos A y B
93
controles de ISO/IEC 27001:2022 para la Ley 21.663
242
delitos en el catálogo de la Ley 20.393
Tres frentes, una plataforma
Datos personales, ciberseguridad y prevención de delitos en la misma cuenta
Cada frente es un módulo que se contrata solo o junto a los otros, con la misma organización, el mismo equipo y los mismos documentos. La Ley 21.663 y la reforma de la Ley 20.393 ya rigen.
Ley 21.719 · ISO/IEC 27701
Datos personales
Qué exige la ley
Registrar qué datos personales trata la organización, con qué base legal, a quién los comunica y cuánto tiempo los guarda, y responder a los titulares dentro de plazo. Fiscaliza la Agencia de Protección de Datos Personales.
Qué hace Cuidadatos
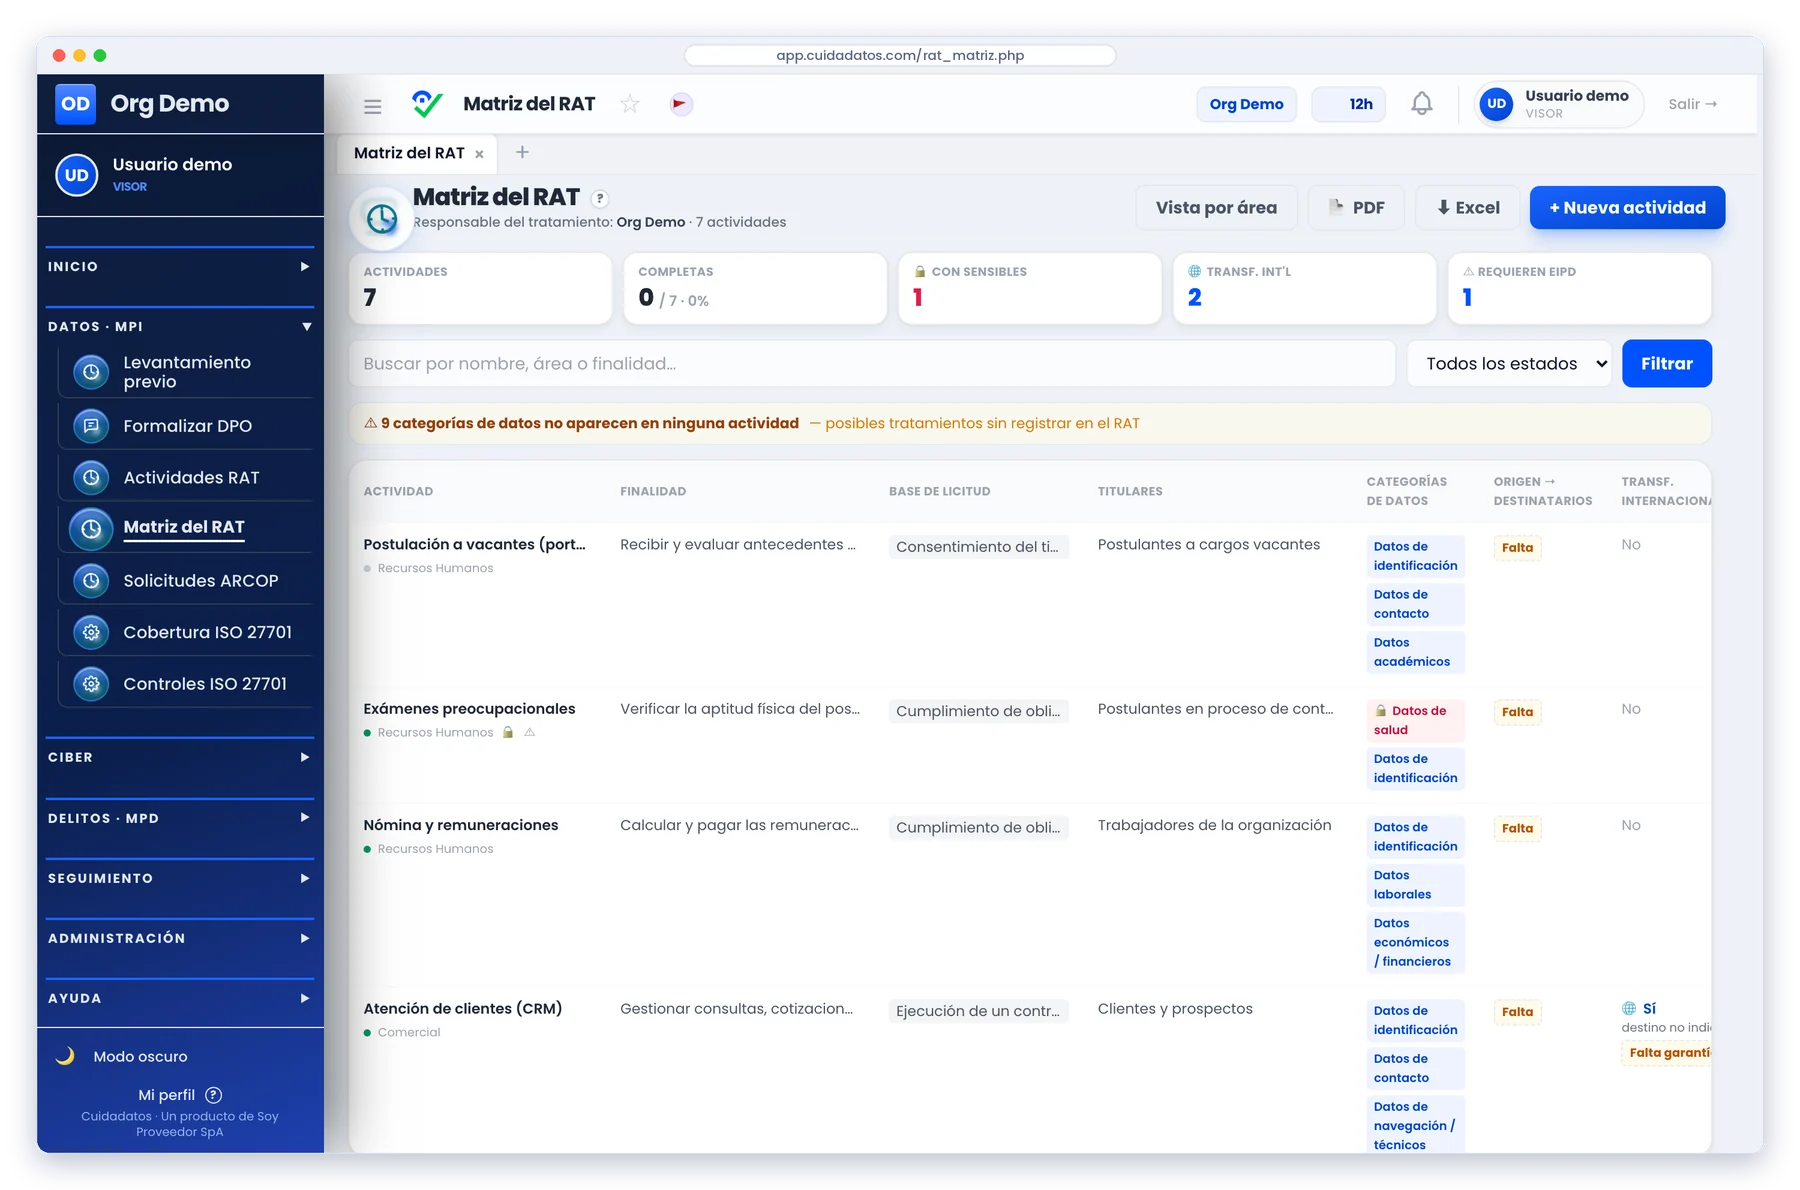
- Registro con asistente de seis pasos
- 49 controles de ISO/IEC 27701 con evidencias
- Solicitudes de titulares con plazo de respuesta
- Exportación en PDF, Excel y JSON
Plan Datos · $49.000 + IVA al mes
Ley 21.663 · ISO/IEC 27001:2022
Ciberseguridad
Qué exige la ley
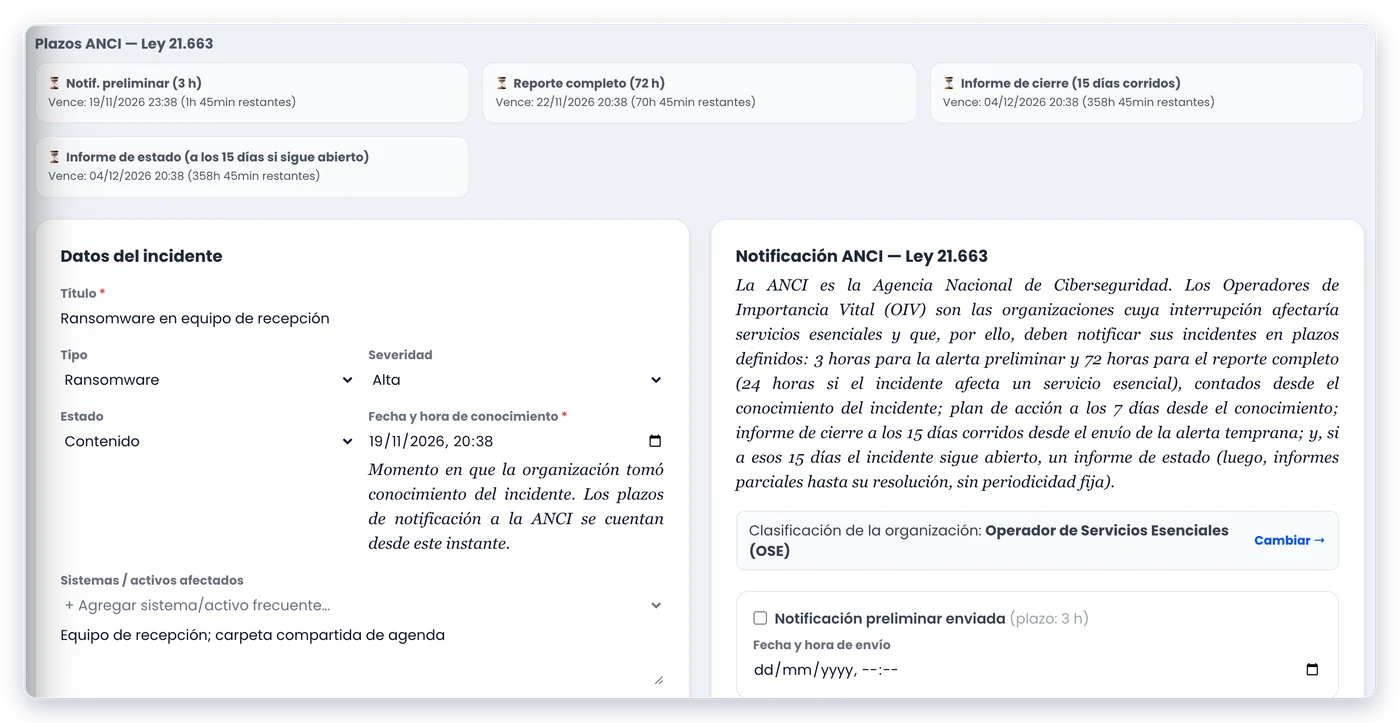
Quien presta un servicio que la ley califica como esencial, por ejemplo salud en clínicas y centros médicos, servicios de tecnología gestionados por terceros, telecomunicaciones o transporte, debe reportar sus incidentes al CSIRT Nacional: alerta temprana en 3 horas, actualización en 72 horas e informe final en 15 días. Rige desde el 1 de marzo de 2025 y fiscaliza la ANCI.
Qué hace Cuidadatos
- 93 controles de ISO/IEC 27001:2022 con responsable, documento y evidencias
- Registro de incidentes con el vencimiento de cada reporte calculado
- Plazos según la clasificación: servicio esencial u operador de importancia vital
- Seguimiento de la auditoría técnica externa y sus hallazgos
Cuidadatos controla los plazos y guarda la constancia de cada envío. El reporte al CSIRT Nacional lo hace la organización.
Plan Ciber · $49.000 + IVA al mes
Ley 20.393 · Ley 21.595
Prevención de delitos
Qué exige la ley
Desde el 1 de septiembre de 2024, una empresa responde penalmente si el delito se vio facilitado por no tener implementado un modelo de prevención adecuado. El modelo debe identificar las actividades de riesgo, tener protocolos con canal de denuncias y sanciones internas, un responsable con independencia y evaluaciones por terceros independientes (art. 4).
Qué hace Cuidadatos
- Catálogo de 242 delitos para calificar cuáles aplican
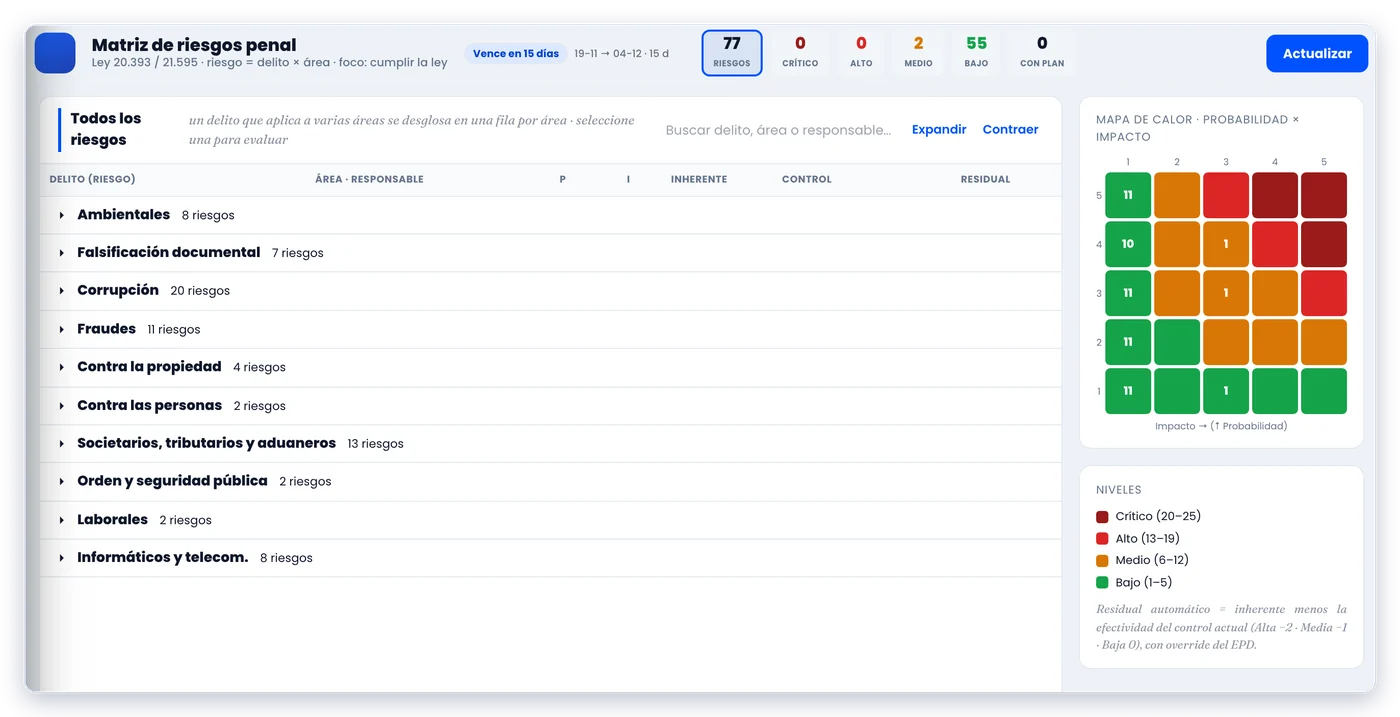
- Matriz de riesgos por delito y área, con mapa de calor
- Canal de denuncias anónimo, con código de seguimiento
- Capacitaciones, conflictos de interés, terceros y cláusulas para contratos
- Estado de cada numeral del artículo 4, con su respaldo firmado
Plan Delitos · $49.000 + IVA al mes
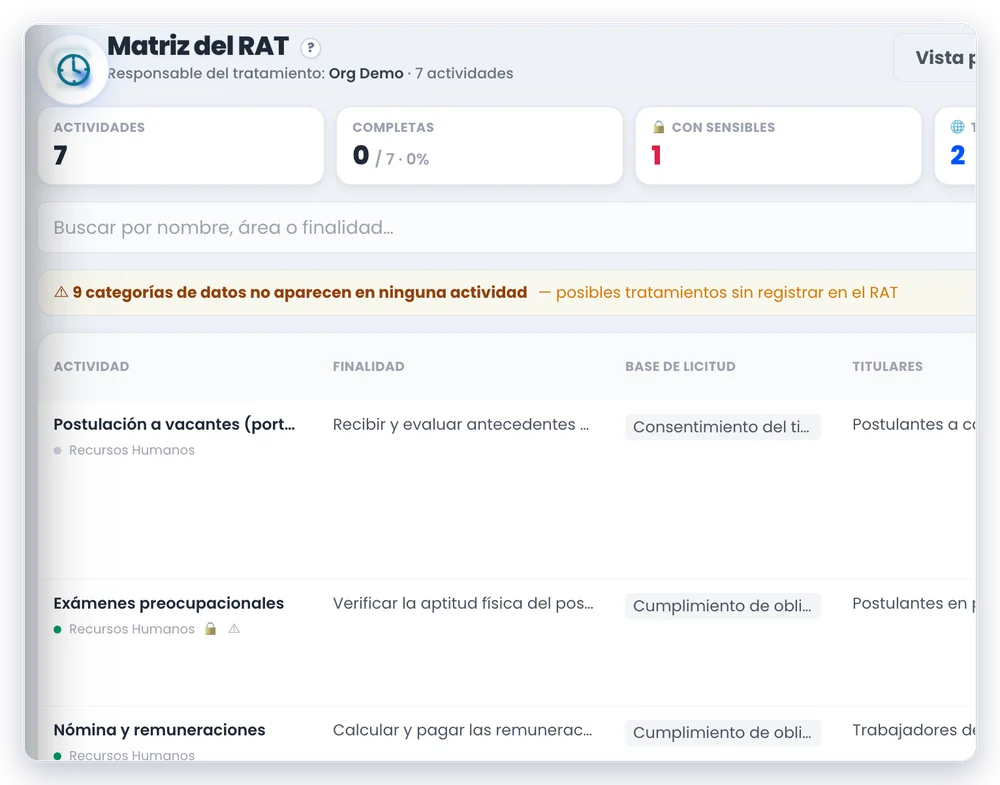
Capturas de una organización de demostración, con datos ficticios.
Ley 21.719: la ley y el plazo
La nueva fecha es el 15 de octubre de 2027
El Senado, el 28 de octubre de 2026, y la Cámara de Diputados, el 17 de noviembre, aprobaron el proyecto que posterga la entrada en vigencia de la Ley 21.719 desde el 1 de diciembre de 2026 al 15 de octubre de 2027. El cambio rige desde su publicación en el Diario Oficial.
Desde esa fecha, la Agencia de Protección de Datos Personales podrá fiscalizar. Quien trate datos de clientes, trabajadores o postulantes deberá mostrar qué datos usa, con qué base legal, a quién los comunica y cuánto tiempo los guarda.
20.000 UTM
multa máxima por infracción gravísima
30 días
corridos para responder a un titular
Calendario de la ley
- 13-12-2024Publicación de la Ley 21.719 en el Diario Oficial.
- 28-10-2026El Senado aprueba la postergación.
- 17-11-2026La Cámara de Diputados la aprueba.
- 15-10-2027Nueva fecha de entrada en vigencia, una vez publicada la ley de postergación.
Módulo Datos · cómo funciona
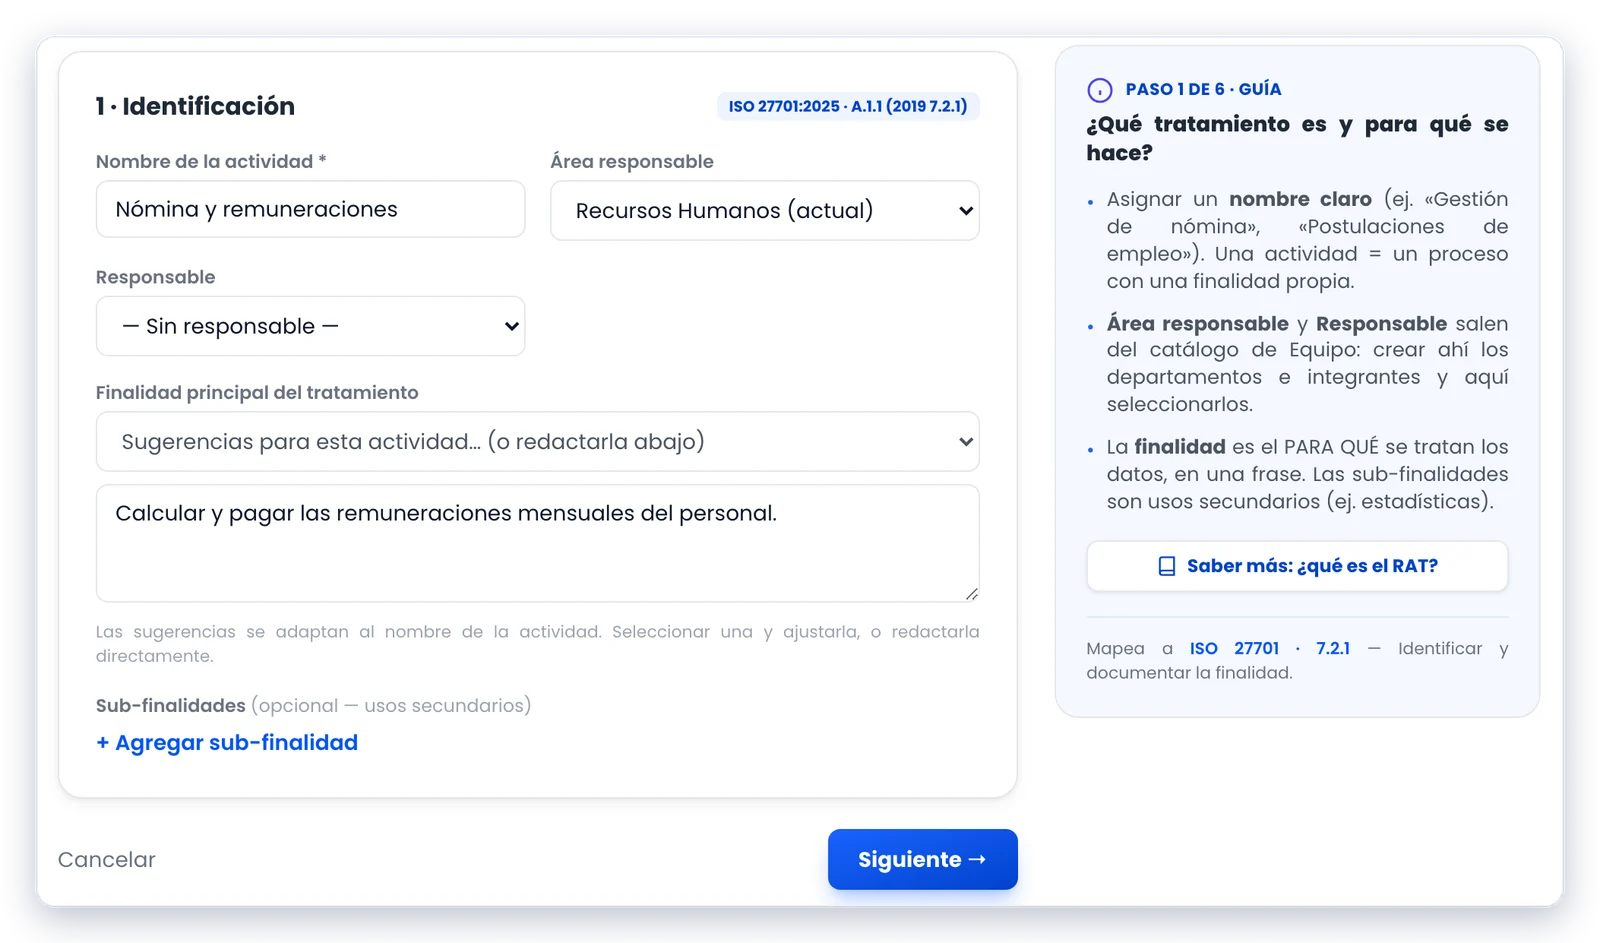
Seis pasos por actividad, cada uno con su control de la norma
El asistente pregunta lo que la ley exige registrar y explica cada campo con un ejemplo. Al terminar, la actividad queda vinculada a los controles de ISO/IEC 27701 que respalda.
Identificación
Nombre, área responsable y finalidad del tratamiento.
Base de licitud
Consentimiento, contrato, obligación legal u otra base de la ley.
Categorías de datos
Qué datos se tratan, con marca para los datos sensibles.
Destinatarios
A quién se comunican y si hay transferencia internacional.
Retención
Cuánto tiempo se guardan, con aviso al vencer el plazo.
Medidas de seguridad
Cómo se protegen los datos de esa actividad.
Módulo Datos · funciones
Lo necesario para llevar el registro y demostrarlo
Controles de ISO/IEC 27701 con evidencia
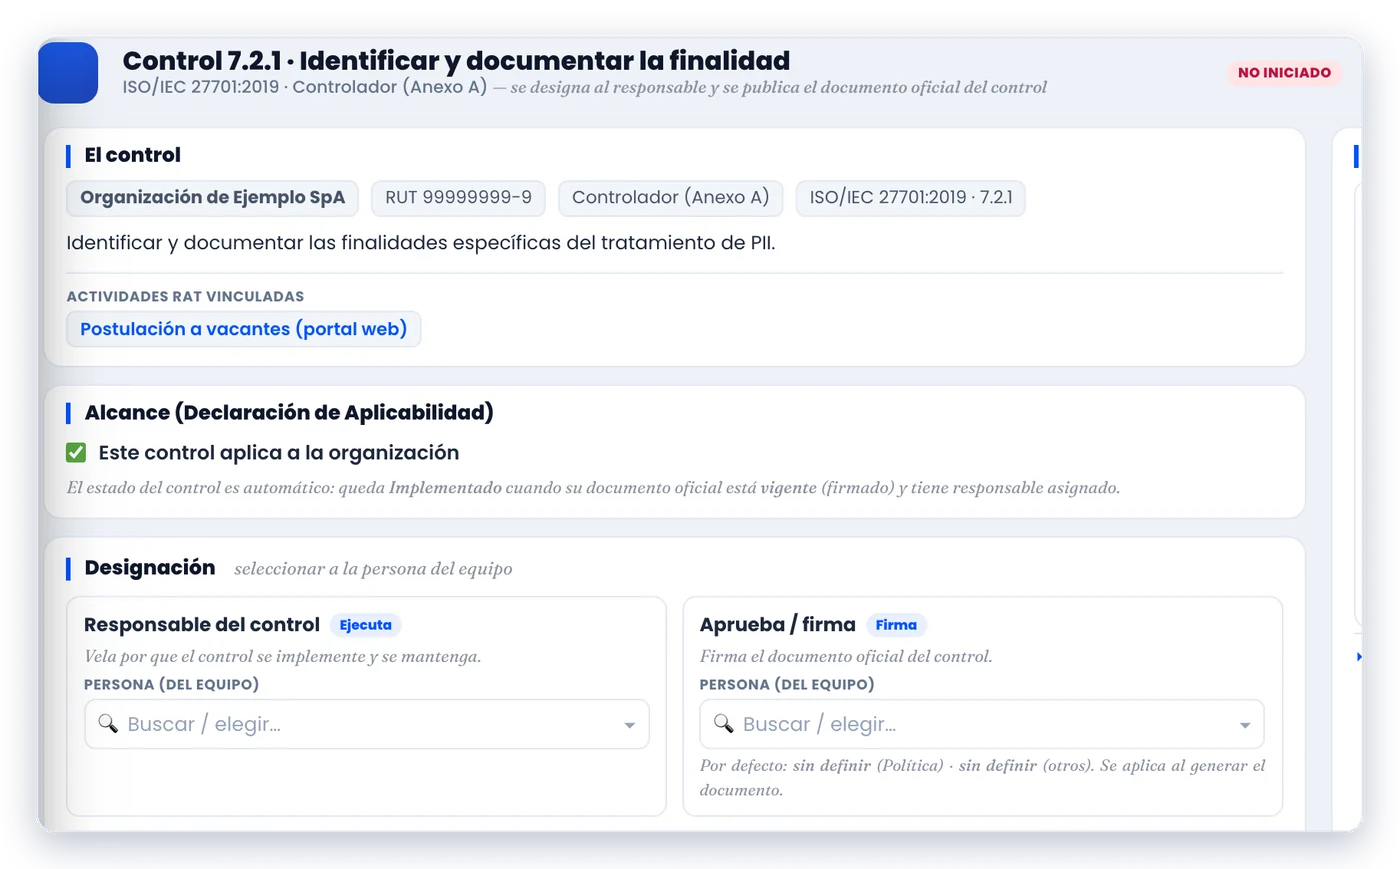
El catálogo trae los controles del Anexo A, para el responsable, y del Anexo B, para el encargado. Cada control tiene su alcance, su responsable, el documento que lo respalda y sus evidencias.
- Estado de cada control según su documento vigente
- Declaración de Aplicabilidad exportable en PDF
- Actividades del registro vinculadas a cada control
Un panel para consultores con varias organizaciones
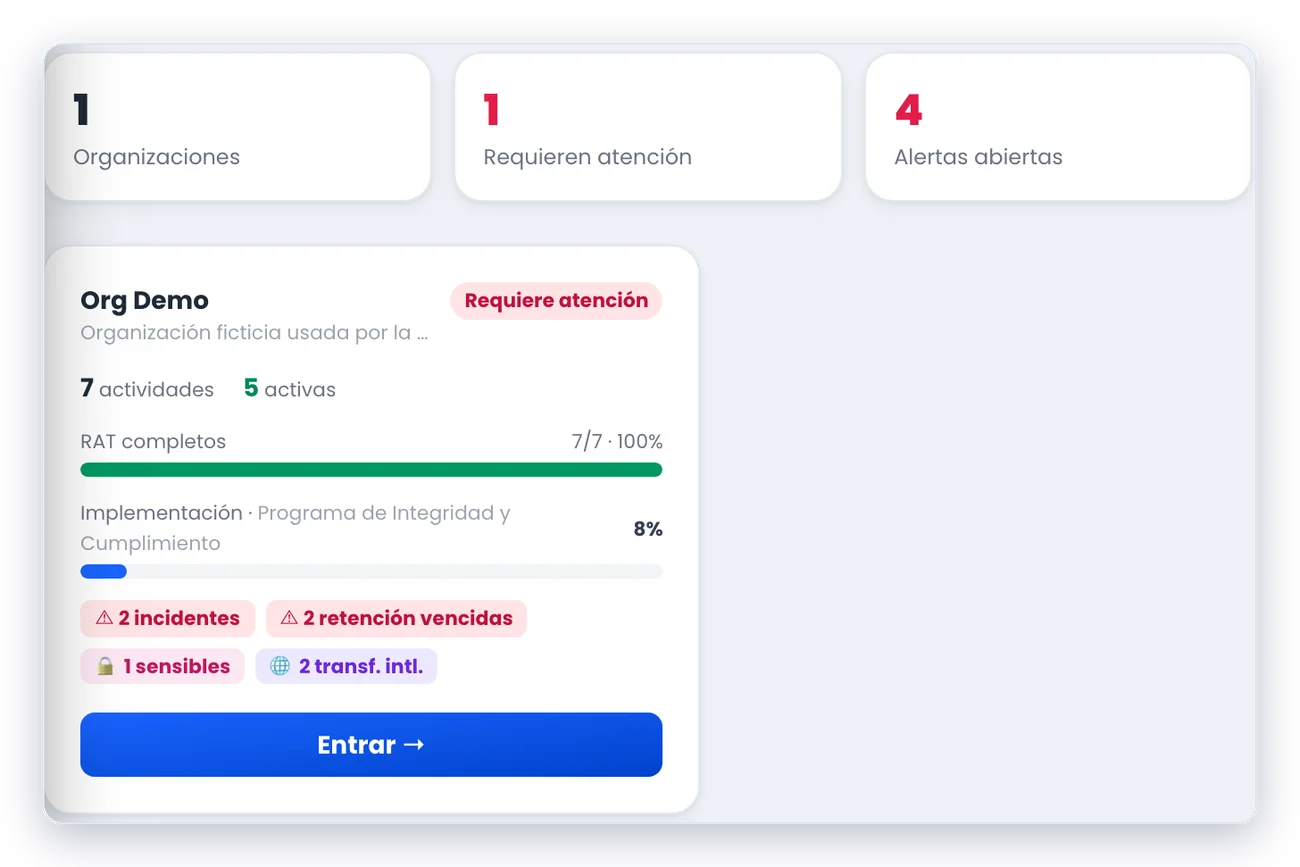
Quien asesora a varias empresas ve en un panel el avance de cada una y entra a cualquiera desde ahí. Los datos de cada organización quedan separados.
- Alertas por organización: retenciones vencidas, datos sensibles, transferencias
- El mismo método en todos los clientes
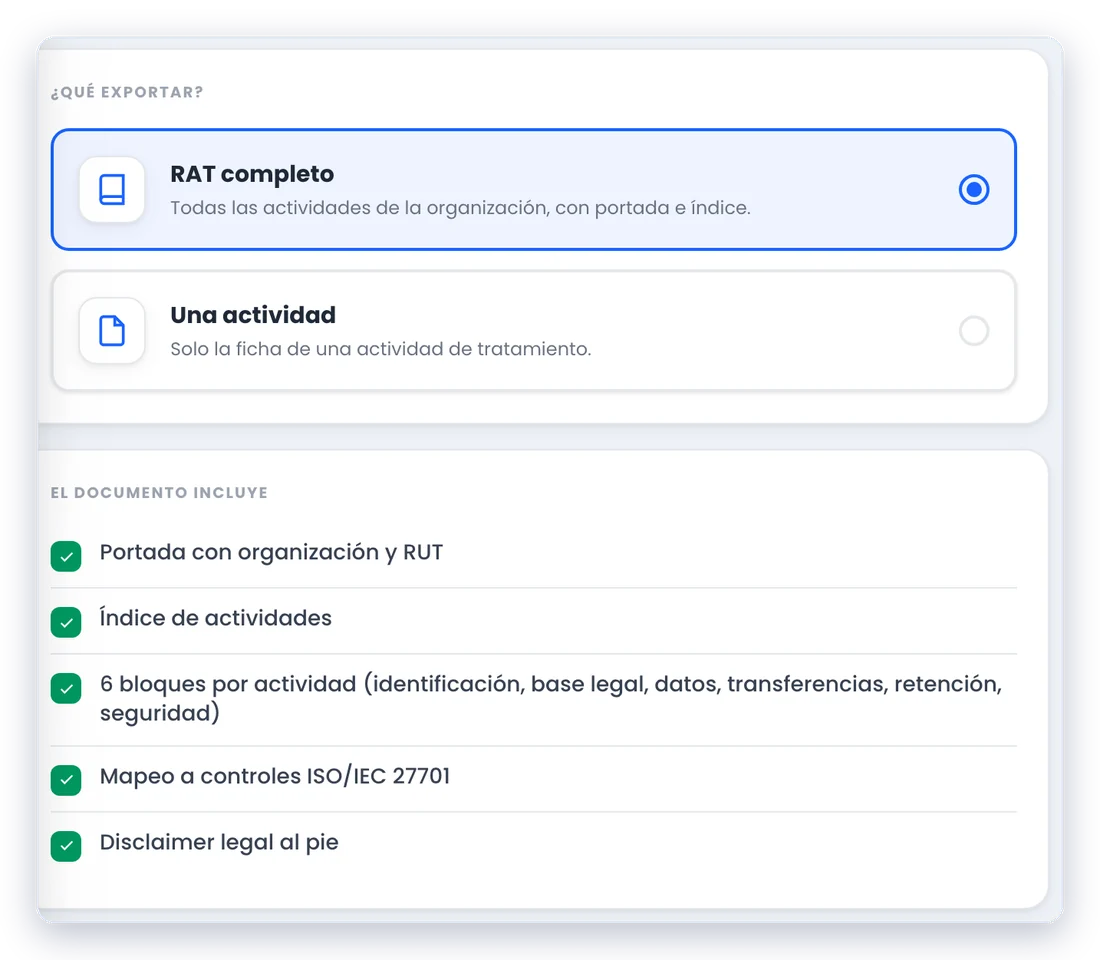
Un registro que se puede entregar
El registro completo sale en PDF con portada, índice y la ficha de cada actividad. También se exporta en Excel y JSON para trabajarlo en otras herramientas.
- Portada con organización y RUT
- Seis bloques por actividad
- Mapeo a controles ISO/IEC 27701
Además
Más que una planilla de registro
Tres funciones por frente, en la misma cuenta.
Registro guiado
Seis pasos por actividad, con ayuda y ejemplos en cada campo.
Solicitudes de titulares
Acceso, rectificación, supresión, oposición y portabilidad, con estado y plazo de respuesta.
Retención con alertas
Aviso cuando vence el plazo de conservación de una actividad.
Datos sensibles y transferencias
Se marcan al registrar y quedan a la vista en la matriz.
Historial de cambios
Cada actividad guarda quién la modificó y cuándo.
Acceso protegido
Doble factor de autenticación y bitácora de acciones de los usuarios.
Plazos de reporte de incidentes
Alerta temprana, actualización e informe final con su vencimiento calculado, según la clasificación ante la ANCI.
Canal de denuncias
Formulario público, anónimo por defecto, con código de seguimiento y plazo de cierre.
Matriz de riesgos penal
Cada delito por área, con probabilidad, impacto y riesgo residual según sus controles.
Para quién
Para la empresa que lleva su registro y para quien asesora a varias
Empresas
Cada pantalla explica lo que pide, de modo que el cumplimiento lo puede llevar una persona de administración, de personas o de TI, con apoyo legal cuando haga falta.
- Datos, Ciber y Delitos en la misma cuenta
- Plazos de titulares y de reporte de incidentes a la vista
- Exportación para auditorías y clientes
Consultores, delegados de protección de datos y encargados de prevención
Administre a sus clientes desde un panel, con un registro separado por organización y el mismo método en todas. A cada cliente le puede activar Datos, Ciber, Delitos o los tres.
- Panel con el avance de cada cliente
- Alertas por organización
- Condiciones según el número de organizaciones
Precios
Planes mensuales, con 30 días de prueba
Valores netos en pesos chilenos, más IVA.
Un módulo
Datos
Ley 21.719 · DS N° 662 · ISO/IEC 27701
$49.000 + IVA / mes
- Registro con asistente de seis pasos
- Solicitudes de titulares
- Retención y alertas de vencimiento
- 49 controles ISO/IEC 27701 con evidencias
- Exportación del registro y de la Declaración de Aplicabilidad
Ciber
Ley 21.663 · ISO/IEC 27001:2022
$49.000 + IVA / mes
- 93 controles ISO/IEC 27001:2022 con evidencias
- Incidentes con el vencimiento de cada reporte calculado
- Clasificación como servicio esencial u operador de importancia vital
- Auditoría técnica externa con hallazgos
Delitos
Ley 20.393 · Ley 21.595
$49.000 + IVA / mes
- Catálogo de 242 delitos y matriz de riesgos
- Canal de denuncias anónimo
- Capacitaciones, terceros, conflictos de interés y sanciones
- Estado de los cuatro numerales del artículo 4
Combinados
Recomendado
PYME
Datos + Delitos
$70.000 + IVA / mes
- Todo el plan Datos
- Todo el plan Delitos
- $28.000 menos al mes que ambos por separado
Completo
Datos + Ciber + Delitos
$117.600 + IVA / mes
- Los tres módulos
- $29.400 menos al mes que los tres por separado
Precio por organización. Cada plan incluye 30 días de prueba.
Preguntas frecuentes
Lo que suelen preguntar antes de empezar
¿Cuándo entra en vigencia la Ley 21.719?
La Ley 21.719 entra en vigencia, a más tardar, el 15 de octubre de 2027. El Congreso aprobó el 17 de noviembre de 2026 la postergación desde el 1 de diciembre de 2026; la nueva fecha rige desde su publicación en el Diario Oficial.
¿Qué planes incluyen ciberseguridad y prevención de delitos?
El plan Ciber cubre la Ley 21.663 y el plan Delitos, la Ley 20.393; cada uno cuesta $49.000 + IVA al mes. El plan PYME junta Datos y Delitos por $70.000 + IVA, y el Completo junta los tres por $117.600 + IVA.
¿La Ley 21.663 se aplica a mi empresa?
Se aplica a quien presta servicios que la ley califica como esenciales, como salud, servicios de tecnología gestionados por terceros, telecomunicaciones, transporte o banca, y a los operadores de importancia vital que designa la ANCI. Si su empresa está en ese grupo, el módulo Ciber calcula el plazo de cada reporte. La calificación de cada empresa conviene confirmarla con un abogado.
¿Una pyme necesita un modelo de prevención de delitos?
La Ley 20.393 se aplica a las personas jurídicas sin un régimen aparte para las pymes, y exige el modelo en la medida del giro, el tamaño y los recursos de cada una (art. 4). Un modelo adecuado y efectivamente implementado es lo que la ley considera para eximir a la empresa de responsabilidad penal.
¿Qué es el registro de actividades de tratamiento?
Es el inventario de lo que la organización hace con datos personales: qué datos, para qué, con qué base legal, a quién se comunican, cuánto tiempo se guardan y cómo se protegen. Sirve de base para responder a los titulares y a la Agencia.
¿Qué pasa cuando terminan los 30 días de prueba?
Antes del término llega un aviso por correo. Si no contrata un plan, la cuenta queda en solo lectura y los datos se eliminan 90 días después, según las políticas del servicio.
¿Hay que instalar algo?
No. Cuidadatos funciona en el navegador y se empieza al crear la cuenta.
¿Puedo sacar mis datos?
Sí. El registro se exporta en PDF, Excel y JSON.
¿Cuidadatos reemplaza la asesoría legal?
No. Es una herramienta para ordenar y documentar el cumplimiento. Las decisiones legales, como la base de licitud de un tratamiento dudoso, conviene revisarlas con un abogado.
¿Sirve para consultores con varios clientes?
Sí. El panel para consultores reúne a las organizaciones que administra, cada una con su registro separado. Para conocer las condiciones según el número de organizaciones, escriba a contacto@soyproveedor.com.
Empiece su registro hoy
Cree su cuenta y registre la primera actividad con el asistente. Si prefiere conversarlo antes, escriba a contacto@soyproveedor.com o por WhatsApp al +56 9 5300 5757.